Bir çalışma aracına yapay zekâ ile soru sorduğunuzda, yazdığınız metin çoğu zaman yalnızca o aracın sunucularında kalmaz. Arka planda modeli çalıştıran, veriyi sınıflandıran ya da işleyen başka şirketler de devrededir. Kasım 2026'nin ilk haftalarında yaşanan Notion AI veri sızıntısı, bu görünmeyen zincirin bir halkası koptuğunda neler olduğunu açıkça gösterdi: Notion'ın kendi sistemleri değil, yapay zekâ altyapı sağlayıcısı Fireworks AI ihlal edildi; ama sonuçlarını Notion kullanıcıları yaşadı.
Bu yazıda olayın nasıl geliştiğini, saldırganların neyin peşinde olduğunu ve "LLMJacking" adı verilen yeni suç ekonomisinin nasıl işlediğini anlatıyoruz. Son bölümde ise yapay zekâ araçlarını iş süreçlerine katan Türkiye'deki işletmeler için somut dersleri topladık. Bilgiler 12 Kasım 2026 itibarıyla günceldir.
Kısaca
- Yapay zekâ altyapı şirketi Fireworks AI, Ekim 2026'da iki ayrı güvenlik olayı yaşadı. İkincisinde saldırganlar, Fireworks'ün araştırma-geliştirme makinelerini barındıran üçüncü taraf bir bulut sağlayıcı üzerinden içeri girdi.
- Erişilen veriler arasında Notion'ın "Insights" özelliği için kullanılan Notion AI sohbet kayıtları da vardı. Notion'a göre etkilenen çalışma alanları toplamın %1'inden az.
- Kayıtların çoğu kime veya hangi çalışma alanına ait olduğu etiketlenmemiş metinlerdi; ancak bazı mesajlarda API anahtarları bulundu ve Notion bunları 11 Kasım'da iptal etti.
- Fireworks, saldırıyı çalınan yapay zekâ erişimini karaborsada satan, maddi çıkar güden bir gruba bağlıyor. Bu yönteme LLMJacking deniyor.
- İşletmeler için ana ders: yapay zekâ aracınızın arkasındaki alt sağlayıcıları, verinin nerede ve ne kadar süre saklandığını sormadan hassas bilgi paylaşmamak.
Ne oldu? Notion AI veri sızıntısının zaman çizelgesi
Hikâye Notion'dan önce, Fireworks AI'da başlıyor. 2022'de kurulan ve San Mateo merkezli bu şirket, işletmelere açık kaynaklı yapay zekâ modellerini çalıştırma ve özelleştirme altyapısı sunuyor; The Record'un aktardığına göre 10.000'den fazla müşterisi var.
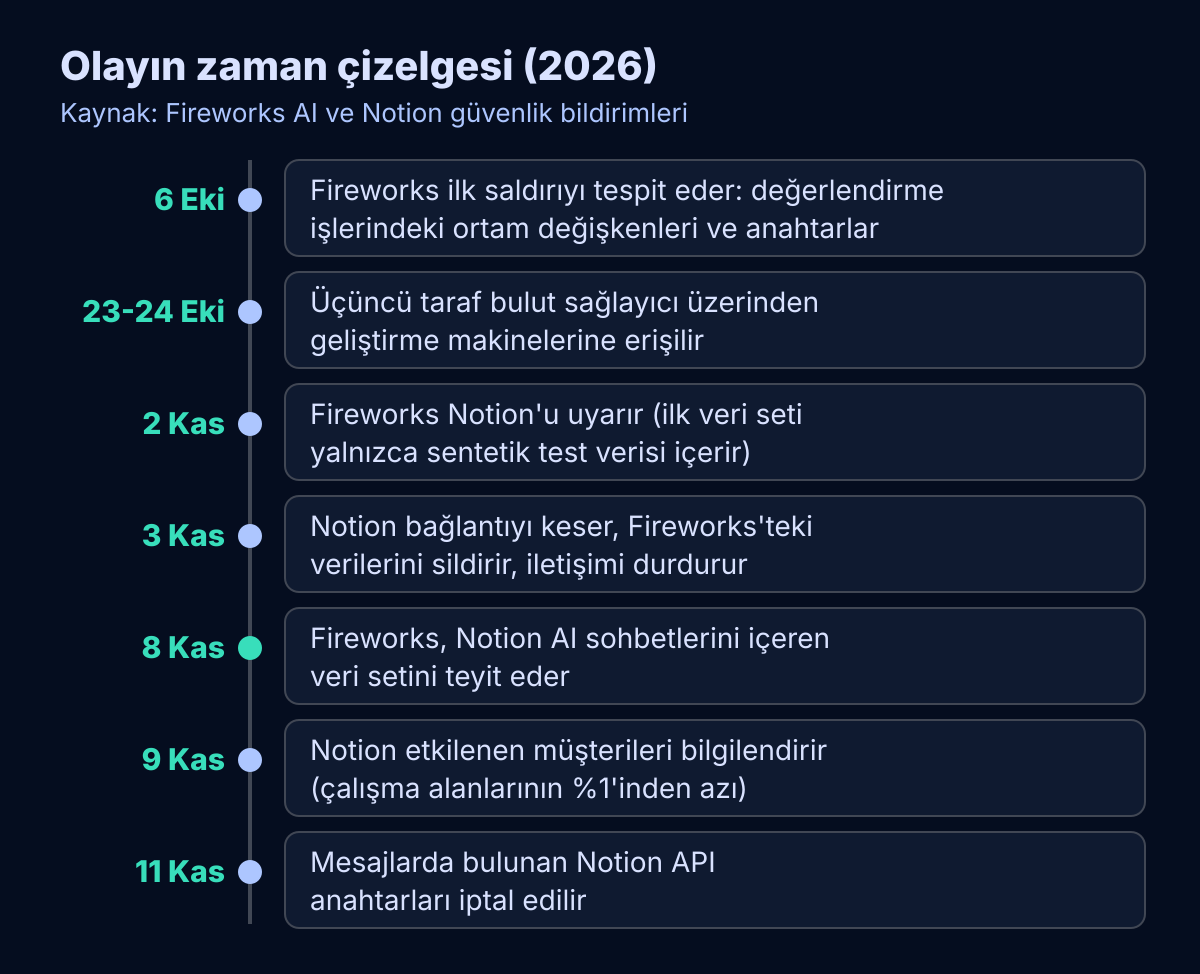
Fireworks'ün yayımladığı ilk bültene göre şirket, 6 Ekim'de hesaplarda yetkisiz bir hareketlilik fark etti. Saldırgan, sınırlı sayıda müşteri hesabında "değerlendirme işleri" (modellerin başarımını ölçen otomatik testler) için kullanılan ortam değişkenlerine erişmişti. Ortam değişkenleri, yazılımların çalışırken ihtiyaç duyduğu ayarları ve sıklıkla API anahtarı gibi gizli bilgileri tutan alanlardır. Fireworks 9 Ekim'de bülteni yayımladı ve anahtarları yenilemeye başladı.
Asıl ciddi olay birkaç hafta sonra geldi. Fireworks'ün 9 Kasım tarihli güncellemesine göre 23 Ekim'de, şirketin araştırma-geliştirme makinelerini barındıran üçüncü taraf bir bulut sağlayıcıda güvenlik olayı yaşandı. 24 Ekim'de yetkisiz kişi bu sağlayıcı üzerinden Fireworks'ün geliştirme makinelerine ulaştı ve orada izinsiz bir iş çalıştırdı. Fireworks bunu aynı gün tespit ettiğini belirtiyor.
Notion tarafındaki süreç ise şöyle işledi:
- 2 Kasım: Fireworks, Notion'a küçük bir veri setine erişildiğini bildirdi. Notion'ın incelemesine göre bu set yalnızca sentetik test verisi içeriyordu.
- 3 Kasım: Notion önlem olarak Fireworks bağlantısını kesti, oradaki tüm verilerini sildirdi ve iletişimi durdurdu.
- 6 Kasım: Fireworks, müşteri verisine de erişilmiş olabileceğini bildirdi.
- 8 Kasım: Fireworks etkilenen son veri setini teyit etti. Bu sette Insights özelliği için kullanılan Notion AI sohbet kayıtları vardı.
- 9 Kasım: Notion etkilenen müşterilere ulaştı.
- 11 Kasım: Notion, etkilenen kullanıcıların mesajlarında bulunan Notion API anahtarlarını iptal etti.
Hangi veriler açığa çıktı?
Fireworks'ün açıklamasına göre ikinci olayda kaynak meta verileri (kimlikler, görünen adlar, açıklamalar), fatura bilgileri (fatura ve teslimat adresleri, ödeme geçmişi, bakiye) ve sınırlı sayıda hesap için gizli anahtarlar, veri setleri ve tamamlanmamış model ağırlıklarının bir kısmı erişime açıldı. Şirket kart numaralarını saklamadığını, bu yüzden kart bilgilerinin etkilenmediğini belirtiyor. Ayrıca çıkarım (inference), Training SDK ve Nexus hizmetlerinde etki tespit edilmediğini söylüyor.
Notion tarafında açığa çıkan veri, yöneticilere ekiplerinin yapay zekâyı nasıl kullandığını gösteren Insights özelliği için Fireworks'e sınıflandırılmak üzere gönderilen sohbet kayıtlarıydı. Notion'a göre etkilenen çalışma alanlarının çoğunda kayıtlar "atfedilemez" nitelikteydi: kimin yazdığı veya hangi çalışma alanından geldiği etiketlenmemişti ve araç çağrısı sonuçları yer almıyordu. Yine de bazı güvenlik yayınlarının hatırlattığı gibi, etiketsiz bir metin bile içinde geçen isim, şirket ya da proje bilgisi nedeniyle sahibini ele verebilir. Notion da müşterilerine veriyi "açığa çıkmış kabul etmelerini" öneriyor.
Henüz yanıtı olmayan soru: Notion, Fireworks'ün Notion verileri için sözleşmeyle "sıfır veri saklama" taahhüdü verdiğini belirtiyor. Fireworks'ün dokümantasyonuna göre hizmetlerin çoğu istem ve yanıtları varsayılan olarak saklamıyor; ancak toplu işler, veri seti yüklemeleri, eğitim ve kayıtlı yanıtlar gibi özelliklerde içerik saklanabiliyor. Bu işlemleri engelleyen sıfır veri saklama politikası ise kurumsal hesaplara özel ve varsayılan olarak kapalı. İki şirket de Notion kayıtlarının hangi özellik nedeniyle saklandığını şu ana kadar açıklamadı.
Nasıl çalışıyor? Yapay zekâ tedarik zinciri ve LLMJacking
Bu olayı anlamak için bugünkü yapay zekâ ürünlerinin nasıl kurulduğuna bakmak gerekiyor. Bir uygulamadaki yapay zekâ düğmesinin arkasında genellikle birkaç katman bulunur: uygulamanın kendisi, modeli çalıştıran çıkarım sağlayıcısı, bu sağlayıcının sunucularını kiraladığı bulut şirketi ve bazen de bunlara bağlı başka hizmetler. Notion örneğinde zincir; Notion, Fireworks AI ve Fireworks'ün araştırma makinelerini barındıran bulut sağlayıcıdan oluşuyordu. Saldırganlar en zayıf halkadan, yani en uzaktaki sağlayıcıdan içeri girdi.
Saldırganlar neden yapay zekâ şirketlerini hedefliyor?
Fireworks, olayı maddi çıkar güden bir siber suç grubuna bağlıyor ve grubun amacını, yetkisiz yapay zekâ erişimiyle elde edilen kullanım haklarını yasa dışı "yönlendirme geçitlerine" satmak olarak tanımlıyor. Güvenlik dünyasında buna LLMJacking deniyor: bir kurumun büyük dil modeli (LLM) erişimini ele geçirip faturası kuruma kesilen yoğun kullanım yaptırmak.
Google Threat Intelligence Group (GTIG) ve Mandiant, 2 Kasım'da bu konuda ayrıntılı bir rapor yayımladı. Rapora göre saldırganlar çoğunlukla sohbet ekranlarıyla uğraşmıyor; doğrudan bulut kimlik bilgilerini, sızdırılmış API anahtarlarını ve internete açık bırakılmış model sunucularını hedefliyor. Ele geçirilen erişim, çalıntı anahtarları havuzda toplayıp kullanım ölçen ve yük dağıtan yazılımlarla, yeraltı abonelerine piyasa fiyatının çok altında yeniden satılıyor. GTIG'nin aktardığı bazı olaylarda tek günde 100.000 doların üzerinde sahte harcama oluştu; bazı kurumlarda erişim iptal edilene kadar biriken tutar 1 milyon dolara ulaştı.
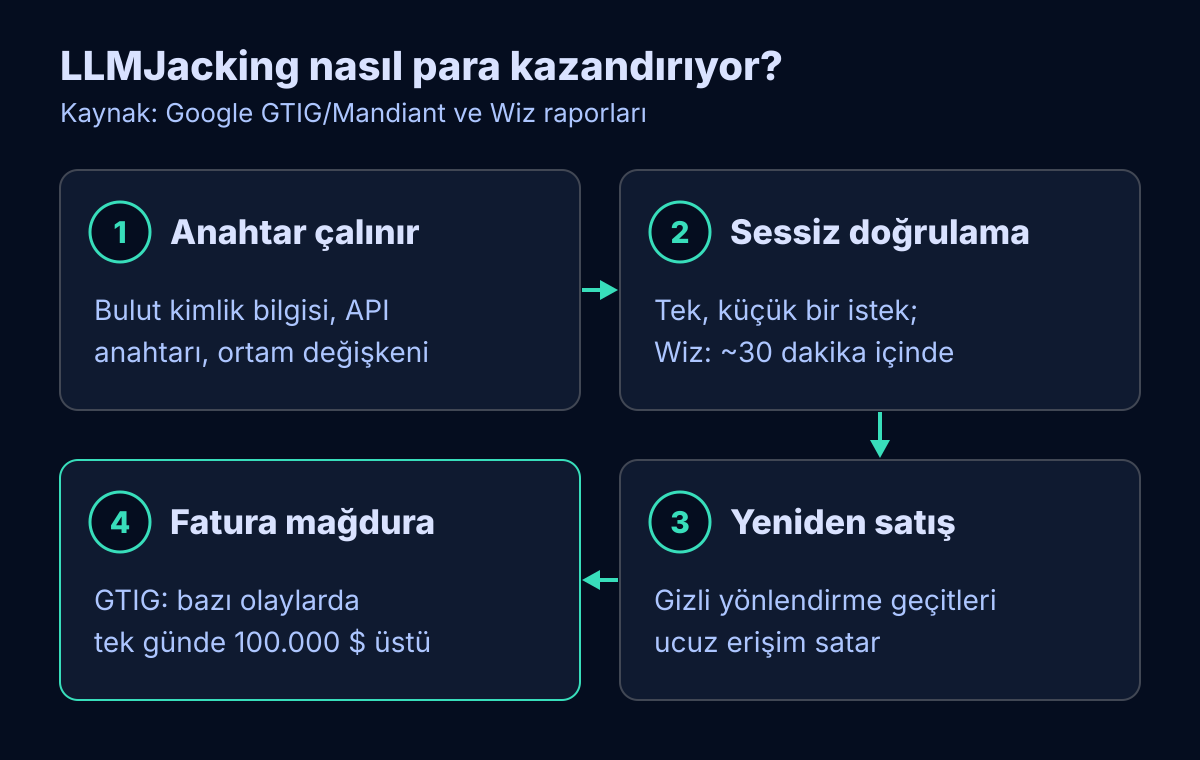
Bulut güvenliği şirketi Wiz'in 30 Ekim'de yayımlayıp güncellediği analiz, sorunun Fireworks'e özgü olmadığını gösteriyor. Wiz, Ekim ayında en az dokuz yapay zekâ geliştirici platformunun güvenlik olayı açıkladığını sayıyor. Ortak nokta, saldırganların bu platformlarda saklanan ortam değişkenlerini, özellikle de yapay zekâ hizmetlerine erişim sağlayan anahtarları aramasıydı. Wiz'in incelediği bir vakada çalınan anahtarlar, erişimin ardından yaklaşık 30 dakika içinde tek ve küçük bir istekle sessizce test edildi; daha sonra bu anahtarlarla yüz binlerce model çağrısı yapıldı. Wiz, anahtarları iki yeniden satış operasyonuna kadar izlediğini ancak bunları ilk ihlallere kesin olarak bağlayamadığını da açıkça belirtiyor.
Kısacası yapay zekâ altyapısı, saldırganlar için iki açıdan değerli: Hem doğrudan satılabilecek pahalı bir hizmete erişim sağlıyor, hem de müşterilerin yüklediği veri setleri ve anahtarlar gibi ikincil ganimetler barındırıyor. Notion kayıtlarının açığa çıkması, bu ikinci türden bir yan etki olarak görülebilir.
Sonuçları ne oldu, kimleri etkiliyor?
Notion, Insights özelliğini inceleme sürerken devre dışı bıraktı ve açık kaynaklı modelleri artık Fireworks üzerinden sunmadığını açıkladı. Etkilenen çalışma alanı sahiplerine, verilerini güvenli biçimde görüp indirebilecekleri bir inceleme aracı sağlandı. Notion'ın önerisi net: Olay döneminde Notion AI'a şifre, API anahtarı veya başka bir gizli bilgi yapıştırdıysanız bunları değiştirin. Notion'dan bildirim almadıysanız, şirkete göre şu an bir işlem yapmanız gerekmiyor.
Fireworks ise kolluk kuvvetlerini bilgilendirdiğini, adli inceleme için Palo Alto Networks Unit 42 ile çalıştığını, kimlik bilgilerini yenilediğini ve toplu çıkarım ile veri setine dayalı eğitim için kendi kendine veri yükleme ve indirmeyi geçici olarak kapattığını açıkladı. Fireworks'ün diğer müşterilerinin ne ölçüde etkilendiği tam olarak kamuoyuyla paylaşılmadı; şirket yalnızca "sınırlı sayıda" hesabın etkilendiğini ve bu müşterilerin bilgilendirildiğini söylüyor.
Türkiye açısından bakıldığında Notion, ekip içi dokümantasyon ve proje yönetimi için yaygın kullanılan araçlardan biri. Daha önemlisi, olayın gösterdiği risk yalnızca Notion'a özgü değil. Bugün pek çok yazılım, yapay zekâ özelliklerini dışarıdaki model ve altyapı sağlayıcıları üzerinden sunuyor. Bu sağlayıcılardan birinde yaşanan bir ihlal, hiç adını duymadığınız bir şirket üzerinden verinizi etkileyebiliyor.
İşletmeler için dersler
Bu olaydan çıkarılabilecek dersler, büyük teknoloji ekibi olmayan işletmeler için de uygulanabilir:
- Yapay zekâ sohbetine gizli bilgi yazmayın. Şifre, API anahtarı, müşteri kişisel verisi veya sözleşme detayı gibi bilgileri yapay zekâ asistanlarına yapıştırmayı şirket politikasıyla sınırlayın. Notion vakasında iptal edilen anahtarlar tam olarak bu alışkanlıktan kaynaklandı.
- Alt sağlayıcıları sorun. Kullandığınız yazılımın yapay zekâ özelliklerinin hangi şirketler üzerinden çalıştığını, verinin saklanıp saklanmadığını ve ne kadar süre tutulduğunu yazılı olarak öğrenin. "Sıfır veri saklama" ifadesinin hangi özellikleri kapsadığını ayrıca netleştirin.
- Anahtarları kasada tutun ve düzenli yenileyin. API anahtarlarını kod içinde veya paylaşılan dokümanlarda değil, merkezi bir gizli anahtar yönetim sisteminde saklayın. GTIG raporu da otomatik yenileme ve kod depolarında gizli bilgi taramasını öneriyor.
- Harcama limiti ve uyarı kurun. Bulut ve yapay zekâ hesaplarınızda model bazında kota ve bütçe alarmı tanımlayın. LLMJacking'in ilk belirtisi çoğu zaman beklenmedik bir faturadır.
- Kullanmadığınız hizmetleri kapalı tutun. GTIG, daha önce açık olmayan bir yapay zekâ hizmetinin izinsiz etkinleştirilmesinin kritik güvenlik olayı olarak ele alınmasını öneriyor. Yetkileri yalnızca gerçekten ihtiyaç duyulan kişilerle sınırlayın.
- Kimlik bilgisini kaynağında iptal edin. Bir anahtarın sızdığını öğrendiğinizde onu yalnızca uygulamadan silmek yetmez; anahtarı veren hizmette iptal edip yenisini oluşturmanız gerekir.
Bu adımların bir kısmı teknik izleme ve altyapı disiplini gerektiriyor. Kimlik bilgisi yönetimi, erişim yetkileri ve sistem izleme konusunda destek arayan işletmeler için kapsamlı IT yönetimi hizmetimiz bu tür süreçleri bir arada ele alıyor. Yapay zekâyı kendi iş akışlarına güvenli biçimde entegre etmek isteyenler için ise veri akışını baştan kontrol eden özel yazılım çözümleri geliştirmek, hassas verinin hangi sağlayıcıya gittiğini belirlemeyi kolaylaştırır.
Sık Sorulan Sorular
Notion'ın kendi sistemleri hacklendi mi?
Hayır. Resmî açıklamalara göre ihlal, Notion'ın yapay zekâ altyapı sağlayıcısı Fireworks AI'da ve onun kullandığı üçüncü taraf bir bulut sağlayıcıda yaşandı. Notion, başka Notion özelliklerinin etkilenmediğini, ancak durumu izlemeye devam ettiğini belirtiyor.
Hangi Notion kullanıcıları etkilendi?
Notion'a göre etkilenen çalışma alanları toplamın %1'inden az. Etkilenen müşterilere 9 Kasım'da e-posta ile ulaşıldı. Bildirim almayan kullanıcıların şu an bir işlem yapması gerekmiyor.
LLMJacking nedir?
Saldırganların bir kurumun yapay zekâ modeli erişimini çalıp bu erişimi kendileri kullanması veya başkalarına satması, faturanın ise mağdur kuruma kesilmesidir. Google GTIG ve Mandiant'ın raporuna göre bazı olaylarda tek günde 100.000 doları aşan harcamalar oluştu.
Yapay zekâ araçlarını kullanmayı bırakmalı mıyız?
Gerek yok, ama kullanım kuralı koymak gerekiyor. Gizli bilgileri sohbetlere yazmamak, sağlayıcıların veri saklama politikalarını öğrenmek ve anahtarlar için harcama limiti ile izleme kurmak riski önemli ölçüde azaltır.
Kaynaklar
- Notion – Security incident involving a third-party AI vendor (güvenlik bildirimi)
- Notion Yardım Merkezi – Olayla ilgili sık sorulan sorular
- Fireworks AI – October 2026 security incident (ilk bülten)
- Fireworks AI – October 2026 security incident update (9 Kasım güncellemesi)
- Fireworks AI dokümantasyonu – Zero Data Retention
- Google Threat Intelligence Group ve Mandiant – LLMJacking raporu
- Wiz – Black October for AI developer platforms
- BleepingComputer – Notion says Fireworks breach exposed customer AI chat transcripts
- VentureBeat – Fireworks AI storage and Notion AI chats
- The Record – AI company Fireworks says hackers stole data in October attacks
Eres Yazılım olarak işletmenizin ihtiyacına özel çözümler tasarlıyoruz. Sürecinizi birlikte planlamak için bizimle iletişime geçin.