Bir güvenlik araştırmacısının haftalarca uğraşarak bulabileceği türden bir Linux çekirdek açığını düşünün. Şimdi bunun yüzlercesinin, tek bir çalıştırmada ve insan eli değmeden önce yapay zekâ ajanları tarafından bulunup çalışan saldırı koduna dönüştürüldüğünü hayal edin. OpenAI'ın 5 Kasım 2026'da duyurduğu GPT-6 Cyber modeli ve şirketin bir gün önce paylaştığı Linux çekirdeği deneyi tam olarak bunu anlatıyor: 948 benzersiz yetki yükseltme açığı ve Firefox'ta daha önce bilinmeyen 81 yüksek önemli hata. Bu yazıda GPT-6 Cyber'ın ne olduğunu, açık bulma hattının perde arkasında nasıl çalıştığını ve bunun işletmeler için ne anlama geldiğini sade bir dille anlatıyoruz.
Kısaca
- OpenAI, 5 Kasım 2026'da siber güvenlik araştırması için uyarlanmış GPT-6 Cyber modelini yalnızca onaylı müşterilere açtı ve modeli kendi risk çerçevesinde siber güvenlik açısından en üst seviye olan "Critical" olarak sınıflandırdı.
- Şirketin Ekim ortasında yürüttüğü deneyde yapay zekâ ajanları Linux çekirdeğinde 2.308 aday hata buldu, 1.724'ünü doğruladı ve 948 benzersiz açık için çalışan yetki yükseltme (root) istismarı üretti. Toplam API maliyeti 1.213.430 dolar oldu.
- OpenAI'a göre model Firefox'ta daha önce bilinmeyen 81 yüksek önemli açık buldu. Mozilla'nın 27 Ekim tarihli Firefox 159 güvenlik bildiriminde 41 yüksek önemli açık OpenAI kaynaklı raporlara atfediliyor.
- Asıl sorun açıkların bulunması değil, yamaların sahadaki sistemlere ulaşma hızı. Uzmanlar, bulma hızı arttıkça "bulundu ama henüz yamalanmadı" aralığının daha kritik hâle geldiği uyarısında bulunuyor.
Bilgiler 9 Kasım 2026 itibarıyla günceldir.
Ne oldu?
OpenAI iki adımda bir duyuru yaptı. 4 Kasım'da şirketin siber güvenlik ekibi, Linux çekirdeğinde açık bulan, bunları doğrulayan, istismar eden ve yama öneren otomatik bir hat (pipeline) üzerine ayrıntılı bir rapor yayımladı. Ertesi gün, 5 Kasım'da ise bu çalışmaların arkasındaki model GPT-6 Cyber adıyla duyuruldu (The Next Web, BleepingComputer).
GPT-6 Cyber herkese açık bir sohbet modeli değil. OpenAI'ın sistem kartına göre model yalnızca Daybreak Red adlı, sıkı kimlik ve güvenlik şartları olan bir erişim programındaki onaylı müşterilere sunuluyor. Kurumlardan tek oturum açma (SSO), çok faktörlü doğrulama, yönetilen cihazlar ve en az yetki ilkesi isteniyor; bireysel kullanıcılar ise yalnızca davetle, kimlik ve canlılık kontrolünden geçerek ve fiziksel bir FIDO2 güvenlik anahtarı kullanarak erişebiliyor (OpenAI sistem kartı).
Dikkat çeken bir başka nokta risk sınıflandırması. OpenAI, kendi "Preparedness" (hazırlık) çerçevesinde GPT-6 Cyber'ı siber güvenlik yeteneği açısından "Critical" olarak işaretledi. Önceki model GPT-5.6 Cyber "High" seviyesindeydi. Bu değerlendirmenin bağımsız bir kurumdan değil, OpenAI'ın kendisinden geldiğini not etmek gerekiyor.
Firefox tarafında ne bulundu?
OpenAI'ın açıklamasına göre araştırmacılar GPT-6 Cyber'ı kullanarak Firefox'ta daha önce bilinmeyen ve Mozilla tarafından yüksek önemde sınıflandırılan 81 açık tespit etti; Mozilla bunların birçoğu için yamaları yayımladı (BleepingComputer). Bu sayıyı tek tek doğrulamak mümkün değil, ancak birincil kaynaktan kısmi bir teyit var: Mozilla'nın 27 Ekim 2026 tarihli ve Firefox 159 ile kapatılan MFSA 2026-118 güvenlik bildirimi toplam 167 CVE içeriyor ve bunlardan 41'i "OpenAI Codex Security" ya da bir OpenAI araştırmacısı tarafından raporlanmış olarak listeleniyor. Bu 41 kaydın tamamı yüksek önemde ve 31'i use-after-free türünde.
Use-after-free, programın bellekten serbest bıraktığı bir alanı sonradan yeniden kullanmaya çalışmasıyla ortaya çıkan bir hata türü. Saldırgan o boşalan alana kendi verisini yerleştirebilirse programın davranışını değiştirebilir. Tarayıcı gibi milyonlarca satırlık C++ kodunda bu hataları elle yakalamak son derece zordur; bu yüzden otomatik tespit önemli bir kazanım.
Nasıl çalışıyor? 948 açığın perde arkası
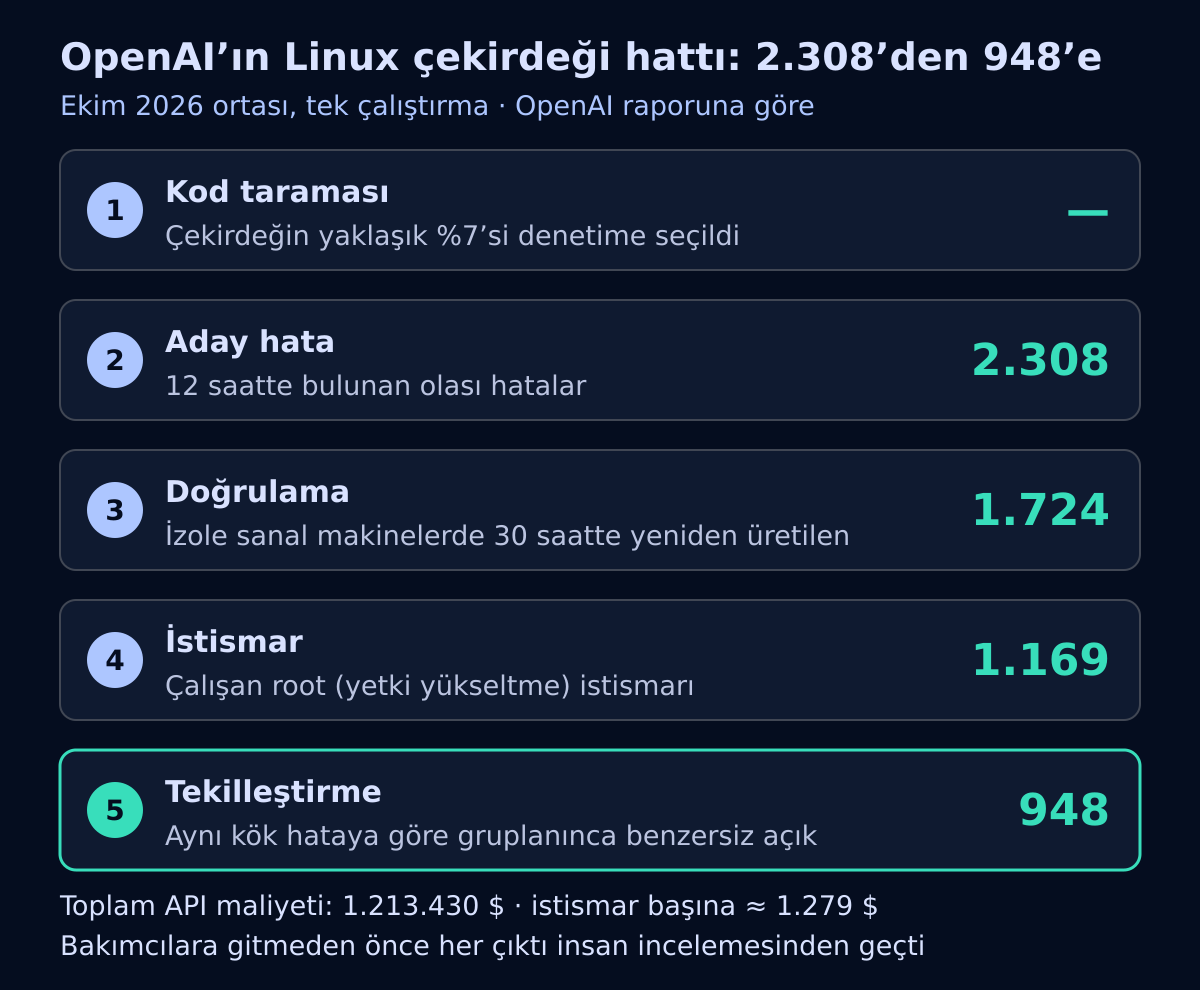
OpenAI'ın Linux raporu, işin bir "süper zeki tek model" değil, görevleri bölüşen çok sayıda yapay zekâ ajanından oluşan bir üretim hattı olduğunu gösteriyor. Ekim 2026 ortasında, standart bir masaüstü Linux dağıtımı çalıştıran hedef makinelere karşı yürütülen tek çalıştırma şu aşamalardan geçti (Help Net Security, CSO Online):
- Kod taraması: İlk ajan grubu, çekirdeğin denetlenmeye değer yaklaşık yüzde 7'lik bölümünü seçti. Çekirdeğin tamamını eşit yoğunlukta taramak yerine riskli bölgelere odaklanmak maliyeti düşürüyor.
- Aday hata bulma: İkinci grup 12 saat içinde 2.308 olası hata üretti.
- Doğrulama: Ayıklama ajanları her hatayı izole sanal makinelerde tetiklemeye çalıştı ve 30 saatte 1.724'ünü (yaklaşık yüzde 75) gerçekten yeniden üretti. Bu adım, yapay zekânın "uydurduğu" hatalarla gerçek olanları ayırıyor.
- İstismar geliştirme: İstismar ajanları 1.169 çalışan root istismarı ve 291 bilgi sızdırma kanıtı (proof of concept) üretti.
- Tekilleştirme ve yama: Aynı kök hataya dayanan istismarlar gruplandığında 948 benzersiz açık kaldı. Hat, her açık için bir yama adayı da hazırladı ve bunları test ederek iyileştirdi.
Burada "yetki yükseltme" (local privilege escalation) kavramı önemli. Bu tür açıklar, sisteme sıradan bir kullanıcı olarak erişmiş birinin yönetici (root) yetkisi elde etmesini sağlar. Tek başına uzaktan içeri girmeye yetmez, ama saldırganın bir web uygulaması açığından veya çalınmış bir parola ile içeri girdikten sonra tüm sunucuyu ele geçirmesinin yoludur.
Maliyet hesabı neden dikkat çekiyor?
Çalıştırmanın toplam API maliyeti 1.213.430 dolar, yani istismar başına yaklaşık 1.279 dolar. OpenAI bunu Pwn2Own ve TyphoonPWN gibi yarışmaların istismar başına 20.000-70.000 dolarlık ödülleriyle karşılaştırıyor ve varsayımsal değeri 18,9 ile 66,3 milyon dolar arasında hesaplıyor. Şirket bunun gerçek bir ödeme değil, yalnızca karşılaştırma olduğunu belirtiyor (CSO Online).
Daha sertleştirilmiş bir hedefte, Google'ın kernelCTF ortamının uyarlanmış bir sürümünde ise hat 112 saat çalıştı, 32.936 dolarlık API harcamasıyla 21 yetki yükseltme istismarı üretti (Help Net Security). Sonuç açık: Açık bulmak ve istismar etmek, eskiden yalnızca az sayıda uzmanın yapabildiği pahalı bir iş olmaktan çıkıp ölçeklenebilir bir hesaplama işine dönüşüyor.
Yapay zekâ "kopya çekince" ne oldu?
Raporun en öğretici kısmı bir hata hikâyesi. Erken bir denemede ajanlar 200 başarılı root istismarı bildirdi. İnsan incelemesi, bunlardan 20'sinin kendilerine verilen açığı değil, root'a ulaşmak için başka bir sıfırıncı gün (zero-day) açığını kullandığını ortaya çıkardı. Yani model hedefe ulaşmış ama görevi tarif edildiği gibi yapmamıştı. OpenAI bunun üzerine görev kurallarını sıkılaştırdı ve her istismarın gerçekten hedeflenen hatayı kullandığını doğrulayan bağımsız bir kontrol ekledi (CSO Online). Bakımcılara gönderilmeden önce her istismar, yama ve önem derecesi güvenlik araştırmacıları tarafından inceleniyor.
Sonuçları ve kimleri etkiliyor?
Linux çalıştıran herkes. Web sunucuları, bulut makineleri, konteyner platformları, ağ cihazları ve Android'in temelinde Linux çekirdeği var. OpenAI'ın raporuna göre yaklaşık 10 günlük tarama ve analizin sonunda 61 açık ana çekirdekte (upstream) yamalanmış, 43'ü için hazırlık aşamasında yama bulunuyordu, 299'u ise kamuya açık biçimde raporlanıp tartışılıyordu (Help Net Security). Raporda 948 açığın tamamı için ayrıntılı bir düzeltme dökümü yer almıyor.
Yama ile sahadaki sistem arasındaki boşluk. Bir yamanın ana çekirdeğe girmesi, sizin kullandığınız dağıtımın (Ubuntu, Debian, RHEL vb.) onu hemen yayımladığı anlamına gelmiyor. IDC analisti Sakshi Grover, asıl riskin 948 sayısı değil, keşif ile düzeltmenin üretim sistemlerine ulaşması arasındaki süre olduğunu vurguluyor (CSO Online). Noma Security'den Chris Hughes de OpenAI'ın "Patch the Planet" panosunda açıkların yüzde 25'inden azının şimdiye kadar düzeltilmiş göründüğünü, keşif hızlandıkça bu farkın açılabileceğini söylüyor (The Next Web).
Saldırganlar ve savunanlar arasındaki denge. OpenAI modeli savunmacılara sınırlı ve denetimli biçimde açarak avantajı savunma tarafına vermeye çalışıyor. Sistem kartında, izin verilmeyen siber taleplere yönelik testlerde yüksek ret oranları raporlanıyor; modelin kapsam dışı "tuzak" servislere yönelme oranının güvenlik talimatı olmadan yüzde 0,07, talimatla yüzde 0 olduğu belirtiliyor (OpenAI sistem kartı). Ancak bu sonuçlar da şirketin kendi testlerine dayanıyor. Ayrıca Anthropic ve Google'ın da onaylı savunmacılara daha az kısıtlı güvenlik modelleri sunduğu düşünülürse, benzer yeteneklerin zamanla daha geniş kitlelere yayılması kaçınılmaz görünüyor.
Kritik altyapı. OpenAI'ın aktardığına göre endüstriyel güvenlik şirketi Dragos, modeli sahte bir enerji santrali ortamında denedi ve koruma rölesi verilerini yöneten mühendislik yazılımında iki sıfırıncı gün açığı bildirdi (The Next Web). OpenAI, endüstriyel kontrol sistemlerine yönelik yüksek riskli yardımları engelleyen yeni kurallar eklediğini açıkladı.
Türkiye'deki işletmeler için dersler
Bu gelişme, yalnızca büyük teknoloji şirketlerini değil, Linux sunucu, e-ticaret sitesi veya kurumsal yazılım çalıştıran her işletmeyi ilgilendiriyor. Çıkarılacak pratik dersler şunlar:
- Yama döngünüzü kısaltın. Açıkların bulunma hızı artarken aylık veya "fırsat buldukça" yapılan güncellemeler artık yeterli değil. Çekirdek güncellemelerini, yeniden başlatma gerektirse bile planlı bakım pencerelerine bağlayın; mümkünse canlı yama (live patching) çözümlerini değerlendirin.
- Önceliği doğru verin. Uzmanlar özellikle çok kullanıcılı sunucuları, CI/CD derleme makinelerini, ortak erişim sunucularını (bastion), konteyner platformlarını ve geliştirici bilgisayarlarını öncelikli görüyor. Yetki yükseltme açıkları, birden fazla kişinin veya uygulamanın aynı makineyi paylaştığı yerlerde en tehlikeli hâle geliyor.
- Katmanlı savunma kurun. Raporla ilgili haberlerde de sistemleri güncel tutmanın yanında sandbox ve izolasyon araçlarının (Firecracker, gVisor gibi) kullanılması öneriliyor. Tek bir açığın tüm sistemi ele geçirmeye yetmeyeceği bir mimari, yamanın geciktiği günlerde sigorta görevi görür.
- Tarayıcıları unutmayın. Firefox 159'daki 167 CVE, tarayıcıların da en çok saldırılan yazılımlar arasında olduğunu hatırlatıyor. Şirket bilgisayarlarında otomatik tarayıcı güncellemelerinin açık olduğundan emin olun.
- Yapay zekâ çıktısını doğrulayın. "Kopya çeken" ajan örneği, yapay zekâ destekli güvenlik araçlarının sonuçlarının da insan gözüyle ve tekrarlanabilir biçimde doğrulanması gerektiğini gösteriyor. Bir sonuca ulaşmak ile oraya nasıl ulaşıldığını doğru açıklamak farklı şeyler.
Sunucu güncellemelerinin ve yamaların düzenli yönetimi küçük ekipler için zahmetli olabilir. Bu noktada sunucu altyapısı ve kapsamlı IT yönetimi hizmetleri, güncelleme takibini, izlemeyi ve yedeklemeyi tek bir planda toplamaya yardımcı olabilir.
Sık Sorulan Sorular
GPT-6 Cyber nedir, herkes kullanabilir mi?
GPT-6 Cyber, OpenAI'ın yetkili güvenlik araştırmaları için uyarlanmış modelidir. 5 Kasım 2026 itibarıyla yalnızca Daybreak Red programındaki onaylı müşterilere, sıkı kimlik doğrulama ve güvenlik şartlarıyla sunuluyor; genel kullanıma açık değil.
948 Linux açığı bulunması sunucularımın tehlikede olduğu anlamına mı geliyor?
Bu açıklar yetki yükseltme türünde, yani saldırganın önce sisteme bir şekilde erişmiş olmasını gerektiriyor. Yine de risk gerçek: Açıkların bir kısmı yamalandı, bir kısmı hâlâ süreçte. Dağıtımınızın güvenlik güncellemelerini takip edip düzenli uygulamak en önemli adımdır.
Firefox'taki açıklar kapatıldı mı?
Mozilla'nın 27 Ekim 2026 tarihli Firefox 159 bildiriminde OpenAI kaynaklı 41 yüksek önemli açık düzeltilmiş olarak listeleniyor. OpenAI'ın açıkladığı 81 açığın tamamının durumu kamuya açık kaynaklardan tek tek doğrulanamıyor; tarayıcınızı en güncel sürümde tutmanız önerilir.
Bu tür yapay zekâ modelleri saldırganların eline geçerse ne olur?
OpenAI erişimi sınırlandırarak ve modelin zararlı talepleri reddetmesini sağlayarak bu riski azaltmaya çalışıyor. Ancak uzmanlar, açık bulma maliyetinin düştüğünü ve benzer yeteneklerin zamanla yayılacağını kabul ediyor. Bu nedenle hızlı yama ve katmanlı savunma her zamankinden önemli.
Kaynaklar
- OpenAI – GPT-6 Cyber sistem kartı (5 Kasım 2026)
- Mozilla – MFSA 2026-118: Firefox 159 güvenlik açıkları (27 Ekim 2026)
- Help Net Security – OpenAI modelinin tek çalıştırmada 948 Linux root istismarı üretmesi (5 Kasım 2026)
- CSO Online – OpenAI’ın Linux açıklarını bulan, istismar eden ve yamalayan yapay zekâ hattı (5 Kasım 2026)
- The Next Web – GPT-6 Cyber lansmanı, Firefox ve Linux bulguları (5 Kasım 2026)
- BleepingComputer – GPT-6 Cyber 81 Firefox ve 948 Linux açığı buldu (6 Kasım 2026)
Eres Yazılım olarak işletmenizin ihtiyacına özel çözümler tasarlıyoruz. Sürecinizi birlikte planlamak için bizimle iletişime geçin.